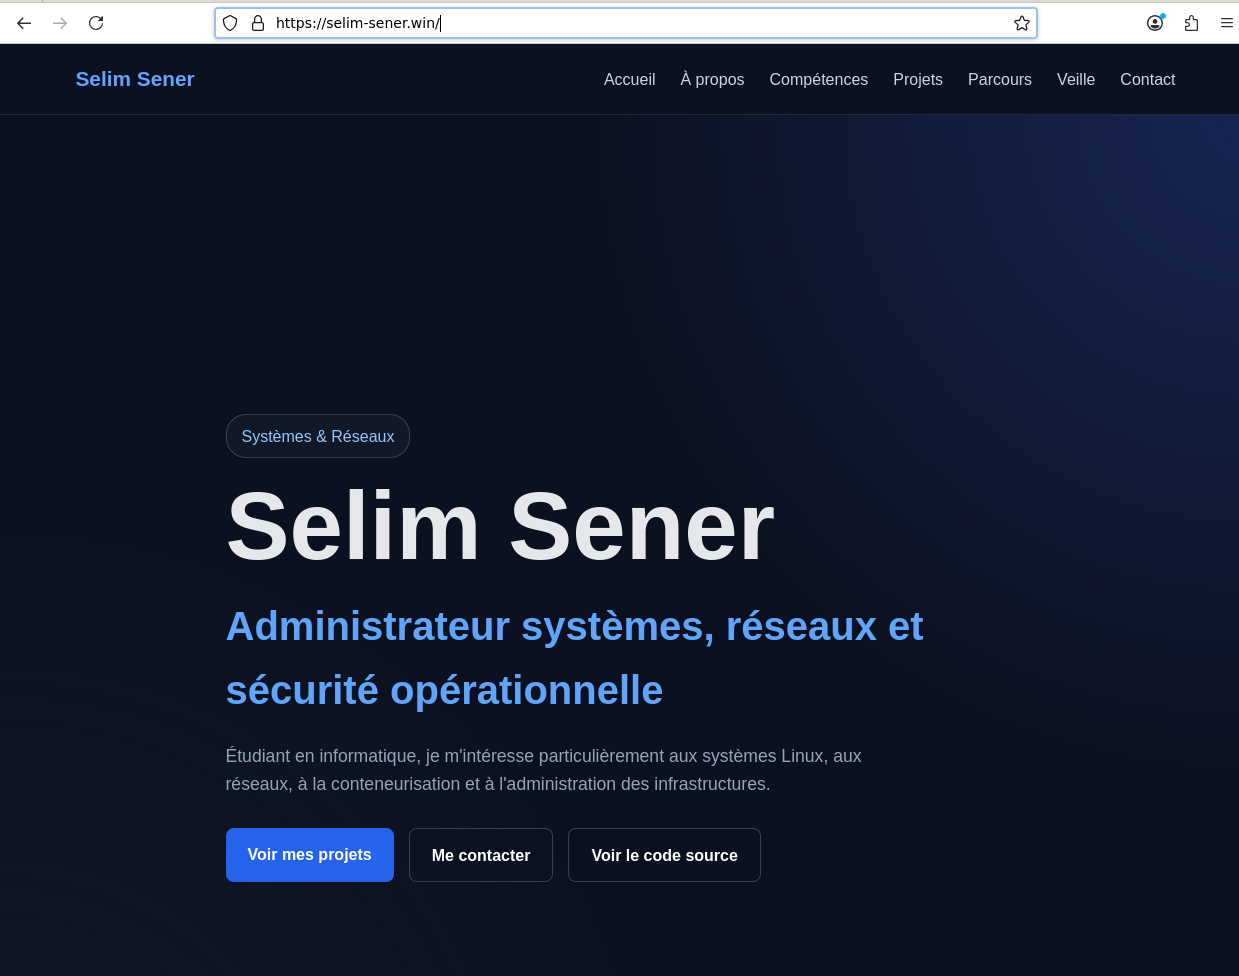
Étudiant en informatique, je m'intéresse particulièrement aux systèmes Linux, aux réseaux, à la conteneurisation et à l'administration des infrastructures.
Mon parcours et mes domaines d'intérêt.
Je suis Selim Sener, étudiant en informatique avec un intérêt particulier pour l'administration des systèmes et des réseaux.
Je développe progressivement mes compétences autour de Linux, Docker, Nginx, Git, Ansible, des réseaux et des infrastructures.
Les technologies et outils que j'utilise dans mes projets.
Administration et utilisation des environnements Linux et Debian.
Bases réseau, accès distant et mise en place de connexions sécurisées.
Création et déploiement d'applications conteneurisées.
Gestion du code et premiers outils d'automatisation d'infrastructure.
Quelques travaux réalisés autour des systèmes et de l'infrastructure.
Installation et configuration d'un environnement Debian avec Git, SSH, NetBird, Docker, Ansible et les outils nécessaires.
Création d'un portfolio HTML puis déploiement d'une version locale avec Nginx.
Conteneurisation du portfolio avec Docker et Docker Compose et publication sur un port local.
Mise en place d'un déploiement automatisé avec Ansible et Nginx, avec vérification de l'idempotence du playbook.
Conception et publication d'un portfolio responsive en HTML et CSS, mis en ligne sur AWOUI et versionné sur Forge.
Mise en place d'un pare-feu UFW, sécurisation de SSH avec authentification par clé, protection des secrets Git et utilisation d'une branche dédiée avec demande de fusion.
Mise en place d'une sonde de supervision,
d'une alerte ntfy et d'une surveillance
avec Blackbox Exporter, Prometheus et Grafana.
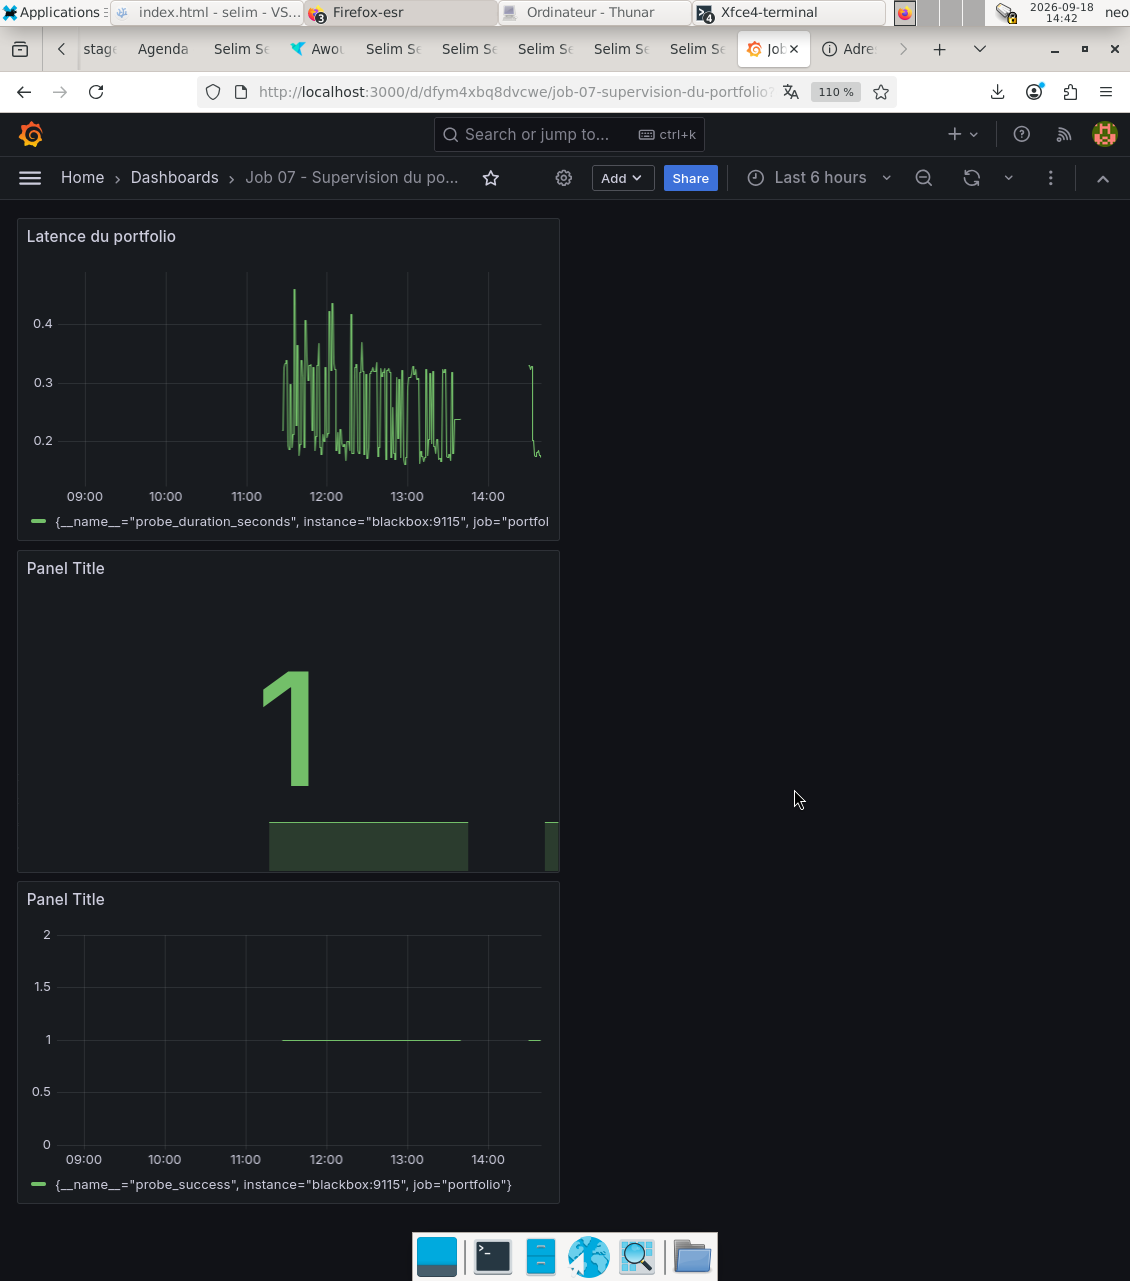
Création d'un dashboard affichant la disponibilité
du site et son historique.
Mise en production du portfolio sur un serveur Debian avec Nginx, configuration du domaine selim-sener.win et mise en place du HTTPS avec Let's Encrypt. Versionnement du projet avec Git et déploiement du portfolio sur mon domaine et sur AWOUI.
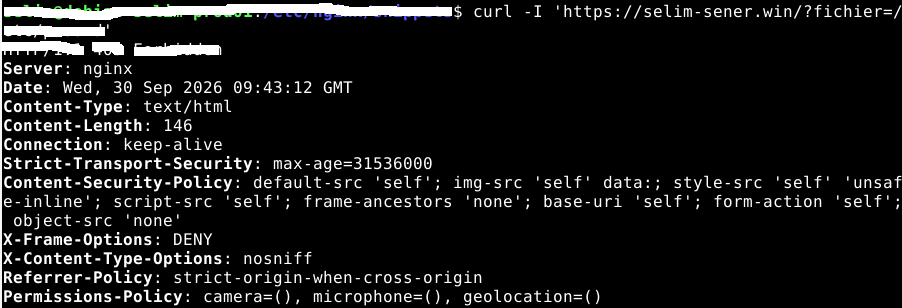
Renforcement de la sécurité du serveur de production avec le durcissement de SSH, les en-têtes de sécurité Nginx, HSTS et la redirection HTTPS. Mise en place de ModSecurity avec OWASP CRS pour bloquer les requêtes malveillantes, ainsi que CrowdSec et son bouncer Nginx pour détecter et bannir les comportements suspects.
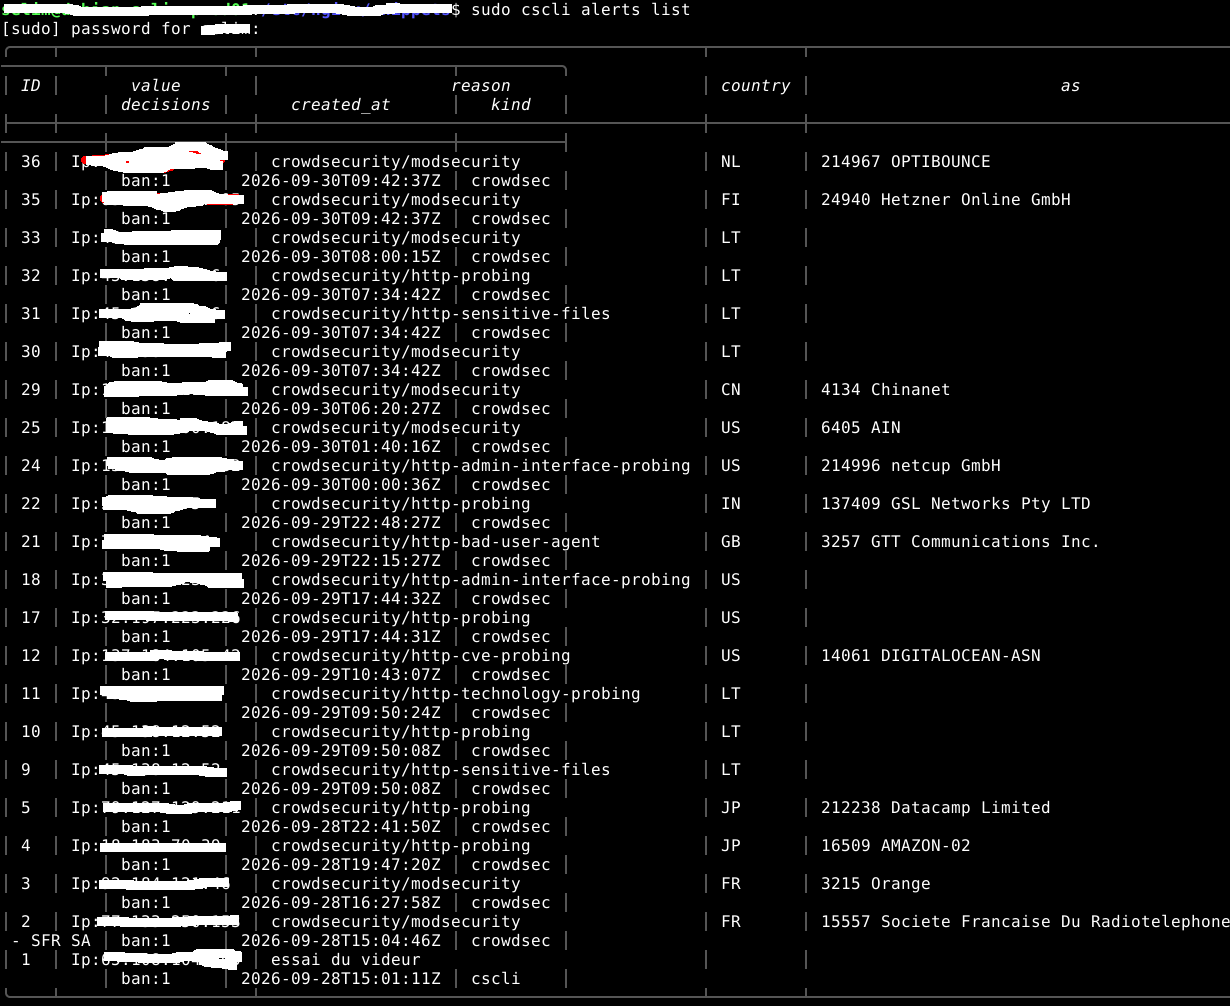
Après avoir sécurisé mon serveur Debian, j'ai réalisé des tests contrôlés depuis Kali Linux pour vérifier le fonctionnement de mes protections.
WAF : vérification du blocage des requêtes suspectes (HTTP 403).
CrowdSec : analyse des alertes et de l'historique des décisions de bannissement.
SSH : vérification du refus de l'authentification par mot de passe.
Disponibilité : configuration de délais d'attente et de limites de connexions dans Nginx.
Bilan : j'ai appris à tester mes défenses, lire les journaux et identifier les améliorations possibles.

Mon parcours de formation et mes expériences professionnelles dans le domaine de l'informatique.
IPSSI — Formation orientée vers l'administration des systèmes, des réseaux et la sécurisation des infrastructures.
Lycée Doisneau — Formation en systèmes numériques, réseaux, informatique et infrastructures.
Medelabs — Support informatique et assistance aux utilisateurs.
PCPack — Support, maintenance et assistance informatique.
Gree Cube Technologies — Première expérience professionnelle dans le support et l'assistance informatique.
Les sujets que je souhaite continuer à développer dans mon parcours professionnel.
Mise en place de mesures de sécurisation du poste et du dépôt : pare-feu UFW, SSH par clé avec mot de passe désactivé, mises à jour automatiques, protection des secrets avec Git, Gitleaks et Fail2ban.
Administration réseau, services, accès distants et sécurisation des communications.
Automatisation des tâches d'administration et amélioration de la reproductibilité des déploiements.
Les principaux outils utilisés dans mes projets.
Debian comme environnement principal pour travailler sur les systèmes.
Conteneurisation et déploiement d'applications.
Serveur web utilisé pour publier les portfolios localement.
Gestion des versions et suivi de mes différents projets.
Mon portfolio est versionné sur mon dépôt Forge et déployé sur un serveur Debian avec Nginx.
Le développement et les modifications sont réalisés depuis ma machine locale. Les fichiers du portfolio sont ensuite versionnés avec Git et envoyés sur mon dépôt Forge.
1. Je modifie et teste le portfolio sur ma machine locale.
2. Je valide les modifications avec Git puis je les envoie sur le dépôt Forge.
3. Le serveur de production récupère
la nouvelle version avec git pull.
4. Nginx sert directement le portfolio depuis le dépôt cloné sur le serveur.
5. Après une mise à jour, Nginx est rechargé afin de prendre en compte la nouvelle version.
La mise à jour du site peut être rejouée avec les commandes suivantes :
cd /var/www/stage-2026
git pull
sudo systemctl reload nginx
Cette méthode permet de conserver une version unique et versionnée du portfolio entre le développement local, le dépôt Forge et le serveur de production.
Un aperçu de mon univers de travail.
Retrouvez-moi sur mes différents moyens de contact.